
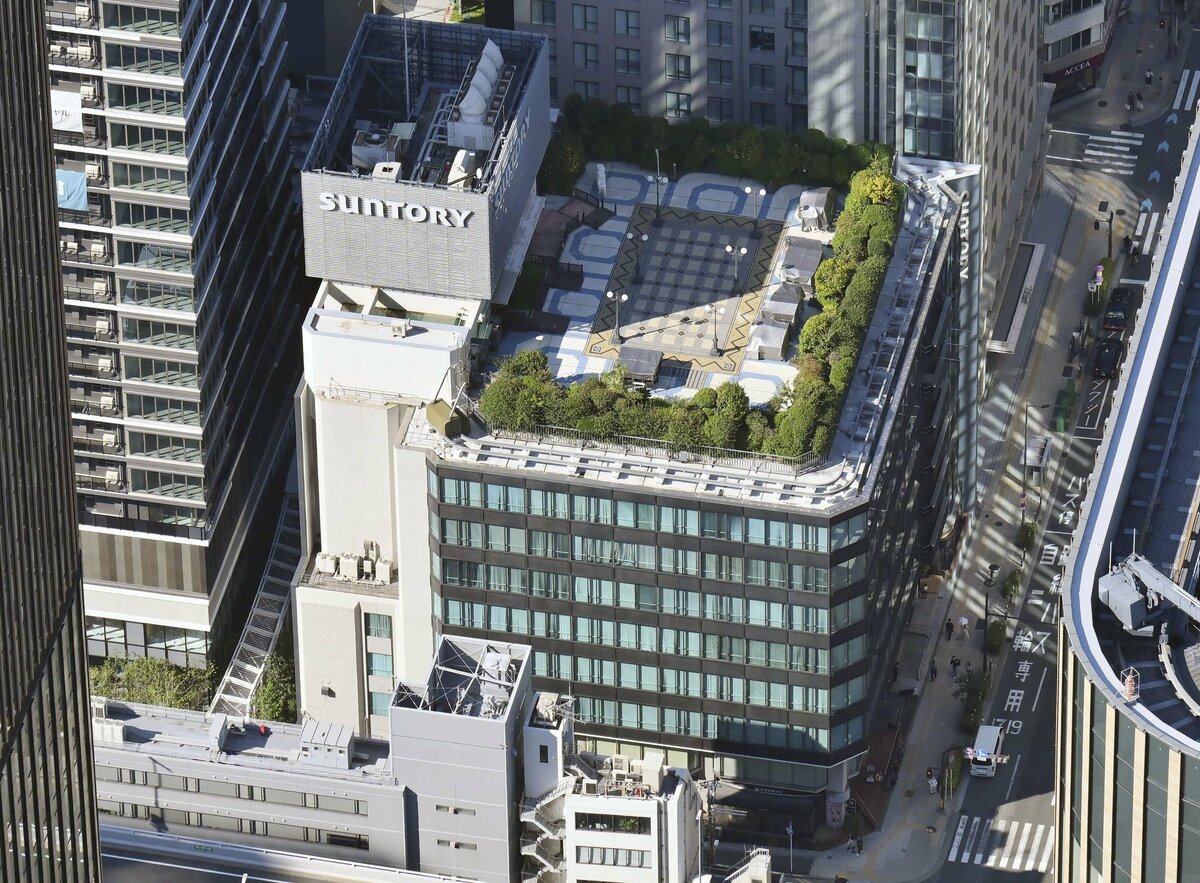
Suntory Holdings affirme que les données personnelles d’environ 100 000 personnes ont été divulguées
TOKYO – Le principal fabricant de boissons Suntory Holdings Ltd. a rejoint lundi une liste croissante d’entreprises signalant des fuites de données personnelles, affirmant que des informations concernant environ 100 000 personnes, y compris des employés, avaient été divulguées à la suite d’un accès non autorisé à un service cloud externe utilisé par le groupe.
Suntory a déclaré qu’il n’avait confirmé aucune utilisation abusive de ces informations et que les données divulguées comprenaient les noms et adresses e-mail d’environ 90 000 employés des sociétés du groupe et de ses sociétés affiliées.
Il a également indiqué que la fuite incluait les adresses e-mail d’environ 7 300 personnes inscrites à son programme d’expérience en activités d’entreprise à la fin de 2023 et les noms d’environ 7 200 candidats pour son processus de recrutement de nouveaux diplômés en 2026.
La société a détecté mercredi une activité inhabituelle dans le service cloud de Microsoft, l’incitant à bloquer l’accès non autorisé.
La société informatique japonaise Paycloud Holdings Inc. a également déclaré qu’environ 77 millions d’adresses e-mail avaient été divulguées lors d’une cyberattaque contre une filiale qui exploite un service de distribution de courrier électronique.
Les informations divulguées comprenaient également les noms, le sexe et les dates de naissance des clients enregistrés par les entreprises clientes. Aucun numéro de carte de crédit n’a été inclus.
La société a déclaré que ce chiffre ne représente pas le nombre de personnes concernées, car certaines personnes peuvent avoir plusieurs adresses e-mail.
L’accès non autorisé à un serveur du service Arara Message, exploité par Arara Inc., filiale de Paycloud Holdings, a entraîné la fuite d’informations enregistrées provenant d’environ 380 entreprises clientes.
Arara a confirmé que le service de messagerie avait été utilisé à mauvais escient pour envoyer environ 7,13 millions d’e-mails se faisant passer pour des messages provenant de sociétés émettrices de cartes de crédit à des adresses externes.
Le service est suspendu depuis samedi et l’entreprise évaluera la sécurité du système et d’autres facteurs avant de décider de reprendre ou non ses opérations.
Le détaillant d’électronique Nojima Corp. a déclaré que les informations personnelles d’environ 7 millions de clients enregistrés avaient été divulguées après un accès non autorisé au système de gestion des membres de son site de commerce électronique. Les informations divulguées comprenaient des noms et des adresses.
Marui Group Co. a déclaré que les informations personnelles de 9 086 personnes ayant demandé des obligations numériques avaient été divulguées en raison d’un accès non autorisé à une société qu’elle avait engagée pour gérer les obligations.
Les données divulguées pourraient inclure les numéros de compte bancaire de 54 des candidats, a déclaré Marui Group, qui exploite des entreprises de vente au détail et de technologie financière.
