
L’opérateur Muji admet une faille de sécurité qui aurait pu exposer les données de carte de crédit
TOKYO – Ryohin Keikaku Co., l’opérateur de la marque de vente au détail japonaise Muji, a déclaré jeudi avoir découvert une faille de sécurité dans son système qui a permis une cyberattaque et aurait pu exposer les données de ses clients, notamment plus d’un million de relevés de cartes de crédit.
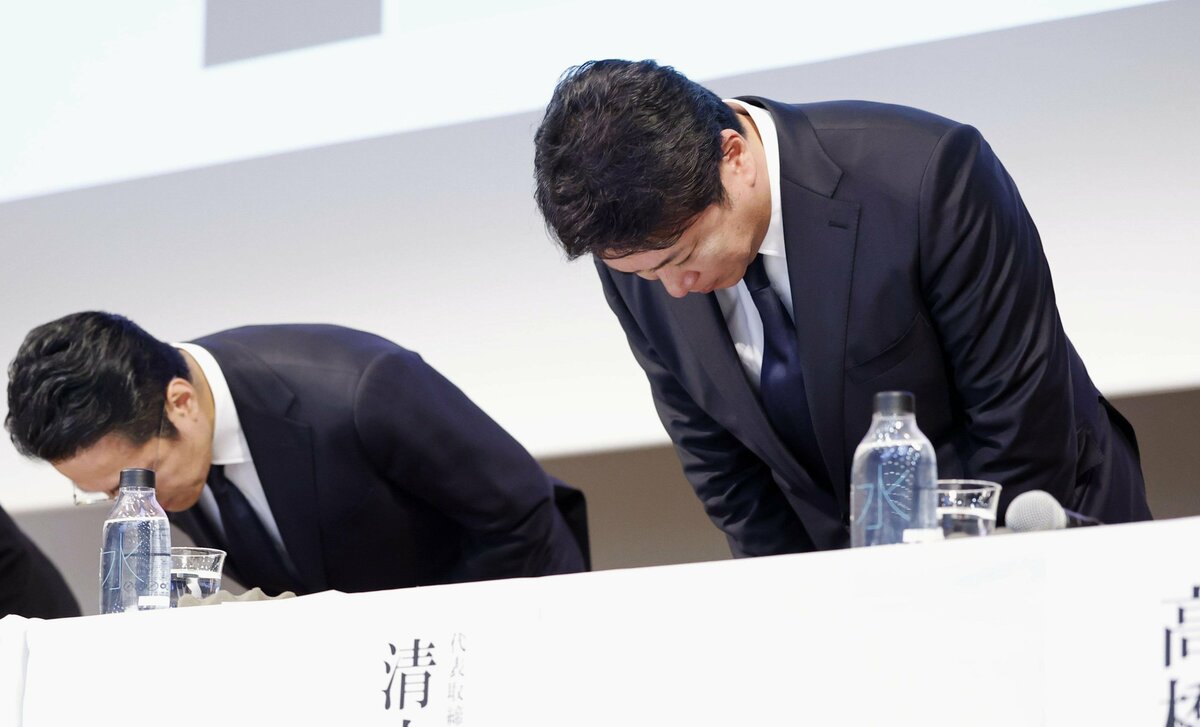
Le président Satoshi Shimizu a présenté ses excuses lors d’une conférence de presse à Tokyo pour la cyberattaque, affirmant qu’environ 1,09 million de relevés de cartes de crédit appartenant à des clients qui s’étaient inscrits à sa carte Muji avant juillet 2021 pourraient avoir été divulgués.
Les dossiers de cartes de crédit comprennent les numéros complets à 16 chiffres des cartes expirées, annulées et encore valides, a indiqué la société. Les données sur environ 440 000 clients ayant passé des commandes contre remboursement peuvent également avoir été exposées.
« Les informations de carte qui auraient dû être supprimées ont été laissées » dans la base de données de l’entreprise, a déclaré Shimizu, reconnaissant des failles dans le traitement des informations client.
L’entreprise « s’efforcerait d’établir un cadre dans lequel les informations inutiles ne seraient pas conservées », a-t-il déclaré.
Ryohin Keikaku enquête pour savoir si les informations potentiellement divulguées ont été utilisées à mauvais escient et contactera individuellement les clients concernés si des dommages sont confirmés.
La société a déclaré qu’elle prévoyait de couvrir les frais de réémission des cartes de crédit qui pourraient avoir été affectées par une éventuelle violation de données.
La société a également déclaré que les numéros de carte n’avaient pas été cryptés ni correctement protégés lors de leur stockage.
La boutique en ligne a fait l’objet d’une attaque de credential stuffing, au cours de laquelle les attaquants ont tenté de se connecter en utilisant des adresses e-mail et des mots de passe obtenus lors de violations de données sans rapport avec Ryohin Keikaku.
Le 30 octobre, la société a déclaré qu’un accès non autorisé à son application MUJI aurait pu exposer jusqu’à 27,26 millions de dossiers clients.
La société a suspendu sa boutique en ligne officielle et certaines fonctions de ses applications tout en renforçant la sécurité. Il reste encore à décider quand la boutique en ligne rouvrira.
