
Des millions d’utilisateurs exposés alors que les violations de données continuent d’augmenter au Japon
H2O Retailing Corp. est la dernière grande entreprise parmi les nombreuses entreprises japonaises à divulguer presque quotidiennement des violations massives de données, qui exposent des millions de dossiers de clients et révèlent des faiblesses dans la cybersécurité de l’entreprise.
H2O Retailing a rapporté le 19 octobre que un accès non autorisé à un site Web exploité par la filiale Hankyu Hanshin Department Stores Inc. pourrait avoir rendu vulnérables les données personnelles d’environ 1,26 million de comptes H2O ID.
Il s’agit de la quasi-totalité de sa base de données de membres. Les données potentiellement compromises comprennent les noms, les adresses e-mail et postales, les numéros de téléphone, les dates de naissance et les quatre derniers chiffres des numéros de carte de crédit.
Des entreprises issues d’un large éventail de secteurs ont signalé des violations similaires.
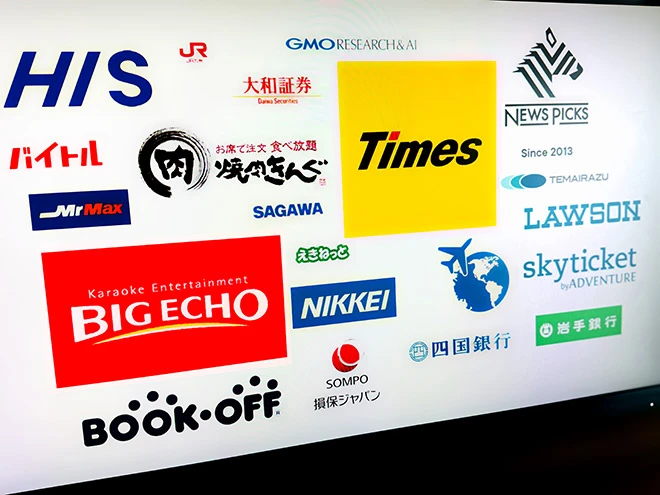
Times Mobility Co., qui exploite le service de partage de voitures Times Car, a annoncé le 28 septembre avoir découvert un accès non autorisé qui a exposé environ 6,6 millions d’enregistrements d’informations personnelles, y compris des images de permis de conduire.
Les autres entreprises touchées incluent Monogatari Corp., exploitant de la chaîne de restaurants Yakiniku King ; Bookoff Group Holdings Ltd., qui gère le détaillant d’occasion Bookoff ; Adventure Inc. derrière le site de réservation de voyages Skyticket ; et BK Japan Inc., qui supervise la chaîne de restauration rapide Burger King.
Les révélations se sont poursuivies presque quotidiennement en octobre.
Le 16 octobre, Yamato Transport Co. a déclaré qu’une cyberattaque initialement révélée en septembre avait révélé 5,31 millions de dossiers contenant des informations personnelles.
Nikkei Inc. a déclaré qu’un accès non autorisé à un service cloud avait exposé environ 1,83 million d’enregistrements.
Estore Corp., qui soutient les opérations de sites Web de commerce électronique, a annoncé une violation impliquant des informations personnelles appartenant à environ 23,35 millions de personnes. Les données liées à environ 2,09 millions de personnes comprenaient des informations sur les cartes de crédit.
Keio Corp. a déclaré avoir confirmé que le groupe de ransomware Qilin avait affirmé avoir publié certaines informations personnelles divulguées par la société de son groupe.
Selon MM Research Institute Ltd., 454 fuites de données ont été signalées entre janvier et septembre, soit 1,5 fois le chiffre de l’année précédente.
À la mi-octobre, 19 cas impliquaient la fuite confirmée ou possible d’au moins 1 million de dossiers, dépassant déjà les totaux annuels pour chaque année depuis 2022.
Les experts affirment que cette augmentation ne reflète pas nécessairement des attaques de plus en plus sophistiquées.
Au lieu de cela, de nombreux incidents semblent provenir de faiblesses fondamentales en matière de sécurité.
PORTES D’ENTRÉE FAIBLES
Tetsutaro Uehara, expert en cybersécurité et professeur à l’Université Ritsumeikan, a déclaré que les attaquants semblent de plus en plus cibler les vulnérabilités des applications et des services Web accessibles sur Internet plutôt que de passer de longues périodes à infiltrer les réseaux d’entreprise ou à compromettre les comptes d’administrateur.
« Plutôt que de mettre beaucoup de temps à compromettre les appareils ou les comptes d’administrateur au sein d’une organisation, les attaquants semblent rechercher les faiblesses des applications et des services Web exposés en ligne et voler directement de grandes quantités de données », a-t-il déclaré.
Uehara a déclaré que certains cas récents semblent impliquer des services destinés aux consommateurs où les contrôles sur les personnes pouvant accéder aux informations étaient inadéquats.
« Il semble qu’il y ait eu des cas où le simple fait de frapper à la porte d’entrée a provoqué la fuite de grandes quantités d’informations », a-t-il déclaré.
Uehara a averti qu’à moins que les entreprises renforcent considérablement leur approche en matière de cybersécurité, de tels incidents pourraient se poursuivre.
SUPPRIMER, NE PAS AMÉNAGER
Hiroaki Kuramochi, directeur et directeur de la technologie de la société de cybersécurité Lac Co. basée à Tokyo, a déclaré que les attaques elles-mêmes n’étaient pas nécessairement très sophistiquées.
« D’après ce que j’ai vu, les attaques individuelles ne sont pas particulièrement sophistiquées ou inédites », a-t-il déclaré.
« La plupart des cas impliquent l’exploitation de vulnérabilités connues ou d’erreurs de configuration. On a l’impression que l’IA détecte désormais des erreurs de configuration que les humains avaient auparavant négligées. »
Kuramochi a déclaré que les entreprises devraient partir du principe qu’il est impossible d’empêcher tout contournement et se concentrer davantage sur la réduction de la quantité de données disponibles en cas de violation.
Cela implique de vérifier quelles informations sont conservées, pourquoi elles sont conservées et combien de temps elles doivent être conservées.
« Si les données sont supprimées rapidement, l’ampleur des dégâts peut être considérablement réduite », a-t-il déclaré.
Certaines entreprises ont déjà commencé à modifier leurs pratiques.
Le 16 octobre, Times Mobility a annoncé qu’il commencerait à supprimer les images des permis de conduire immédiatement après les avoir vérifiées lors de l’enregistrement, au lieu de les conserver pendant sept ans après qu’un membre quitte le service.
Yoshinoya Holdings Co. a déclaré avoir commencé à bloquer l’accès des adresses IP étrangères en octobre.
La Commission de protection des informations personnelles a également exhorté les entreprises à renforcer leur cybersécurité, car certaines entreprises ne parviennent toujours pas à atteindre leurs objectifs.
« Certaines mesures de sécurité élémentaires sont négligées », a déclaré Kiyoshi Sawaki, secrétaire général de la commission, lors d’une conférence de presse le 14 octobre.
« L’erreur d’un seul employé peut conduire directement à un incident majeur. Des efforts constants, y compris la formation des employés, sont très efficaces », a-t-il déclaré.
(Cet article a été compilé à partir des rapports de Kenichiro Shino, Ryo Sanada, Ryuichiro Fukuoka et Sakiko Kondo.)
