
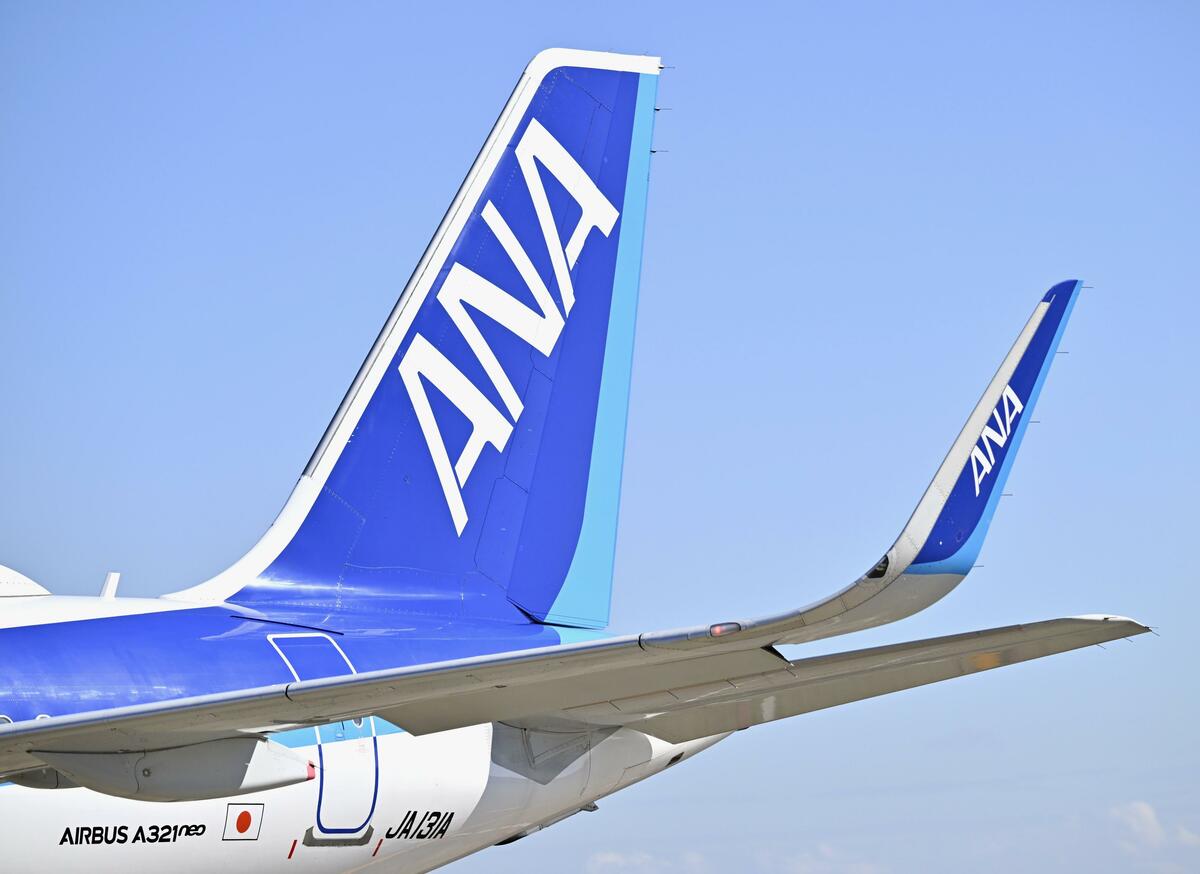
ANA affirme que les données de 37 800 clients ont été divulguées lors d’un piratage
TOKYO – All Nippon Airways Co. a déclaré vendredi que des données personnelles, y compris des numéros de passeport, avaient été divulguées par environ 37 800 clients à la suite d’un accès non autorisé à un sous-traitant pour son système de service aux passagers.
Alors que des entreprises de divers secteurs au Japon continuent de signaler des fuites de données, le ministère japonais des Affaires étrangères a déclaré vendredi qu’elles avaient également été la cible d’accès non autorisés et que des informations personnelles traitées sur un réseau connecté à des systèmes externes pourraient avoir été divulguées.
Environ 3 600 dossiers contenant des informations personnelles, telles que des adresses électroniques et des noms, pourraient avoir été compromis, dont 900 dossiers appartenant à des personnes extérieures au ministère, a-t-il ajouté. Le ministère a déclaré que l’accès non autorisé n’avait pas été confirmé dans un réseau fermé distinct où sont traitées des informations hautement confidentielles.
ANA a déclaré jeudi que l’un de ses sous-traitants, la société espagnole Amadeus IT Group SA, avait subi un accès non autorisé.
La compagnie aérienne a donné plus de détails vendredi, affirmant que les personnes concernées faisaient partie des clients qui avaient réservé des vols opérés par la compagnie aérienne du 10 août 2023 au 23 septembre 2026.
Les informations divulguées comprenaient des noms, des numéros de réservation, des dates de voyage et des segments de vol, tandis qu’aucune information de carte de crédit ou mot de passe n’a été compromis. Sur ce total, 1 700 clients ont également vu leur numéro de passeport et leur nationalité avoir été divulgués.
Amadeus a détecté l’accès non autorisé le 24 septembre, a indiqué ANA. La société basée en Espagne fournit également des services à Japan Airlines Co., qui a signalé une fuite présumée de dossiers clients.
L’opérateur de la marque Muji, Ryohin Keikaku Co., a quant à lui déclaré vendredi que jusqu’à 27,26 millions de dossiers de clients pourraient avoir été divulgués à la suite d’un accès non autorisé à son application officielle, bien que les noms et les informations de carte de crédit n’aient pas été divulgués.
Les informations éventuellement divulguées, y compris les données sur les clients qui se sont retirés de l’application Muji, peuvent inclure des adresses e-mail, des dates de naissance et le sexe des clients, a indiqué la société.
Bien qu’aucune utilisation abusive de ces informations n’ait été confirmée, la société a exhorté ses clients à ne pas cliquer sur les liens contenus dans les e-mails suspects, qui pourraient être des tentatives de phishing. L’entreprise informera individuellement les clients concernés.
L’application officielle et sa boutique en ligne continuent de fonctionner normalement, a-t-il indiqué.
