
De nouvelles violations de données signalées par les forces de police préfectorales et les entreprises du Japon
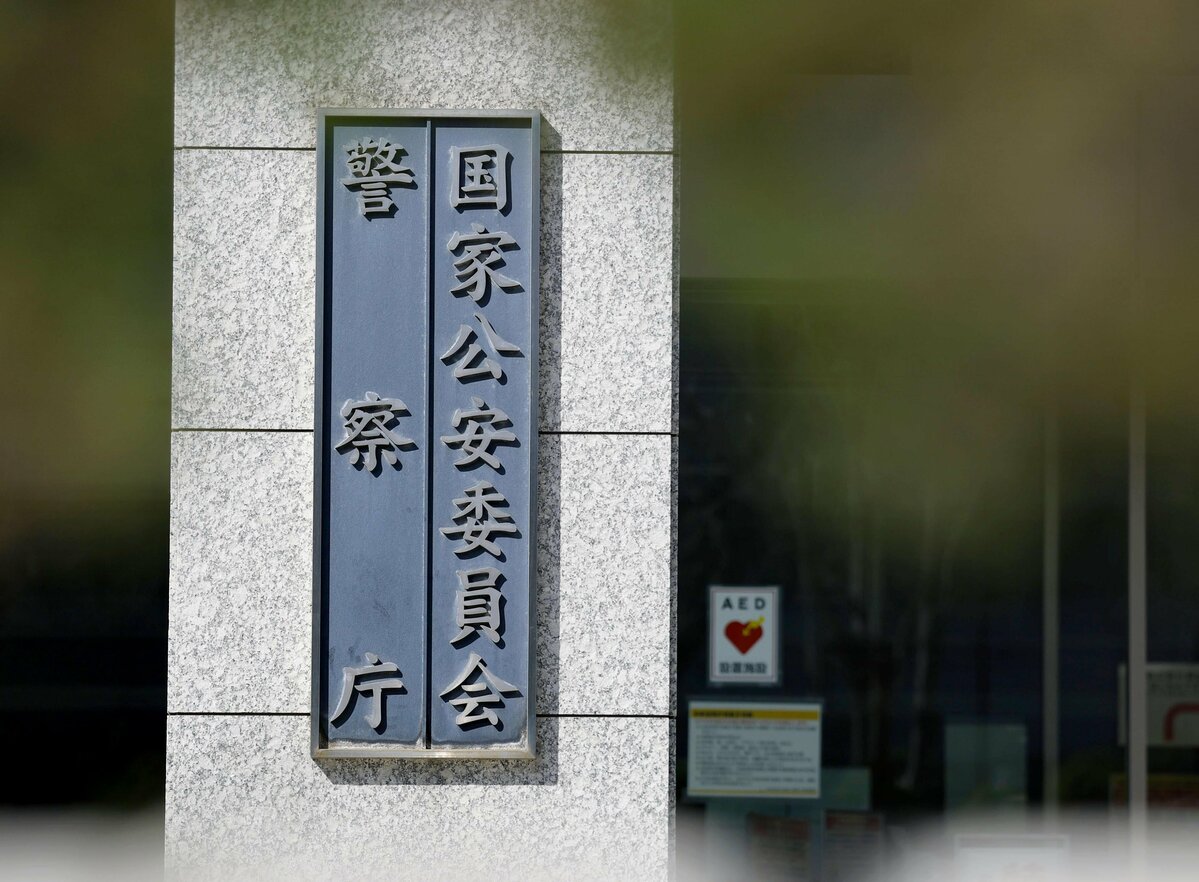
TOKYO – Les informations personnelles d’officiers et d’autres employés de 22 forces de police préfectorales du Japon pourraient avoir été divulguées à la suite d’une récente violation de données au sein de la société de services d’information sur les catastrophes Arcadia Inc., ont déclaré mercredi des responsables de l’Agence nationale de police.
Cette possible fuite affectant près de la moitié des 47 forces de police préfectorales du pays survient au milieu d’une série d’incidents similaires dans des entreprises japonaises de divers secteurs.
Les données potentiellement exposées comprennent environ 125 000 enregistrements tels que les noms et adresses e-mail d’officiers de police et d’autres employés de 20 forces de police préfectorales.
Parmi les forces de police, celles de Kyoto et de Fukuoka ainsi que celles de Shimane et de Yamaguchi ont subi des fuites d’environ 16 000 adresses e-mail d’habitants inscrits aux services d’alerte de sécurité.
Aucune information d’enquête n’a été divulguée, a indiqué l’agence.
Dans le même temps, IwaiCosmo Securities Co. a déclaré le même jour qu’une cyberattaque contre le système informatique d’une société sous contrat, qui traite les ordres de négociation de la société de courtage basée à Osaka, avait entraîné l’exécution d’ordres non autorisés sur sept comptes clients.
L’attaque du 14 octobre visait le système géré et maintenu par Trade Works Co., basée à Tokyo, mais n’impliquait pas de piratage de compte.
Le secrétaire en chef du Cabinet, Minoru Kihara, a déclaré lors d’une conférence de presse que l’Agence des services financiers avait demandé à IwaiCosmo d’analyser l’effraction et de formuler des mesures préventives.
La maison de courtage a déclaré que les comptes concernés ont été restaurés dans leur état avant les commandes non autorisées.
La cyberattaque, qui aurait été menée à l’aide de l’intelligence artificielle, a également entraîné la divulgation des noms et adresses e-mail de 4 975 clients, mais les mots de passe de transaction n’ont pas été volés, a-t-il ajouté.
Plus tôt dans la journée, Recruit Co. a révélé une possible fuite d’informations personnelles concernant 3,7 millions de comptes pour son service d’informations sur les voitures d’occasion Carsensor.
La fuite potentielle comprend les noms et adresses, y compris ceux des représentants des concessionnaires de voitures d’occasion, mais pas les informations de paiement par carte de crédit. Aucun abus n’a été confirmé jusqu’à présent.
Recruit a détecté samedi un accès externe suspect à ses systèmes et a déterminé mardi le nombre de dossiers personnels potentiellement divulgués.
L’incident a entraîné la suspension des services d’information sur les voitures d’occasion de Nissan Motor Co., Mitsubishi Motors Corp. et Mazda Motor Corp. qui s’appuient sur le système de Recruit.
Aeon Co. a déclaré mercredi avoir détecté un accès externe non autorisé à certains sites Web exploités par les sociétés du groupe, laissant 13 d’entre eux indisponibles pendant la maintenance du système liée à la sécurité.
Le géant japonais de la vente au détail a déclaré que les systèmes liés aux opérations commerciales et aux sites de commerce électronique n’avaient pas été affectés et qu’il enquêtait pour savoir si des informations personnelles avaient été divulguées.
