
Vulnérabilités trouvées dans le langage de programmation PHP largement utilisé
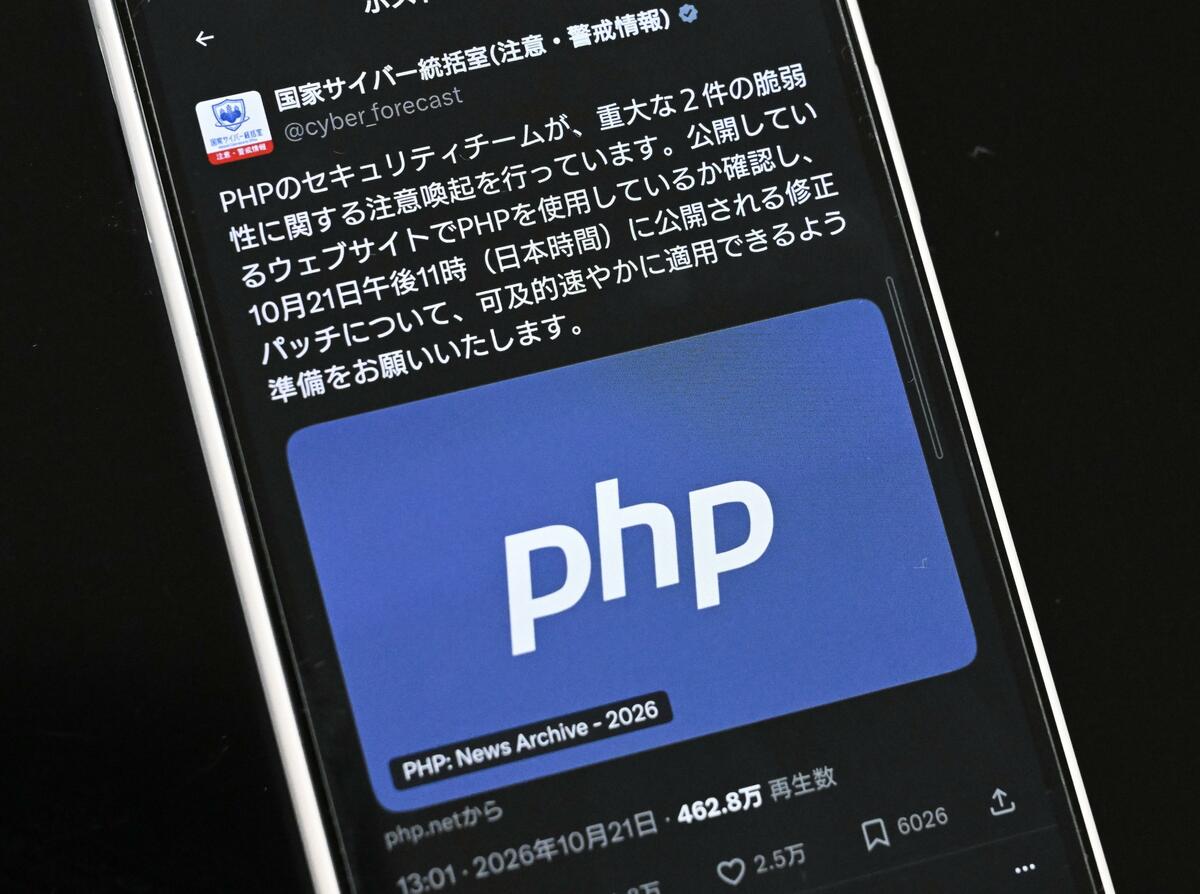
TOKYO — Des vulnérabilités ont été découvertes mercredi dans le langage de programmation PHP largement utilisé, obligeant les développeurs à publier des correctifs d’urgence, selon l’Innovation Platform Agency, affiliée au gouvernement japonais.
Les vulnérabilités découvertes ont incité les gouvernements et les entreprises du monde entier à fermer temporairement des sites Web, craignant que ces failles ne soient exploitées lors d’une cyberattaque.
La Première ministre japonaise Sanae Takaichi a déclaré sur son compte X que la mise hors ligne temporaire de sites Web était une mesure efficace pour prévenir les abus si les entreprises ne pouvaient pas agir immédiatement.
Selon un organisme de recherche européen, PHP, principalement conçu pour les serveurs, est utilisé par 69,3 % des sites Web dans le monde dont le langage de programmation côté serveur est connu. Le développeur avait annoncé mercredi matin avoir découvert deux vulnérabilités majeures. Les correctifs ont été publiés pour corriger les vulnérabilités.
Les faiblesses peuvent non seulement être exploitées pour voler des informations, mais aussi pour détruire des systèmes, selon les experts.
Suite à la découverte de ces vulnérabilités, le ministère de la Santé, du Travail et de la Protection sociale a temporairement suspendu, par mesure de précaution, un site Web pour son système de divulgation d’informations, qui répertorie les coordonnées et les détails des services des prestataires de soins de longue durée dans tout le pays.
Le service de création de boutique en ligne BASE a également fait l’objet d’une maintenance d’urgence, et l’Université des études étrangères de Tokyo a également annoncé qu’elle procéderait à une inspection d’urgence des serveurs Web qu’elle gère.
Sakura Internet Inc. a déclaré avoir suspendu certaines fonctions de service.
Le Bureau national japonais de cybersécurité a exhorté les utilisateurs à prendre des mesures rapides, notamment en installant des correctifs. « Nous suivons de près la situation », a déclaré un responsable gouvernemental.
L’impact s’étendant également à l’étranger, la division de cybersécurité de la Commission européenne a conseillé aux organisations incapables d’appliquer rapidement les correctifs d’envisager d’isoler les applications Internet des réseaux publics.
Le Centre national de cybersécurité des Pays-Bas a mis son site Web hors ligne, tandis que le Centre national de cybersécurité britannique a appelé les organisations du pays à mettre immédiatement à jour leurs systèmes.
