
L’agence de voyages japonaise HIS signale une possible fuite de données de passeport
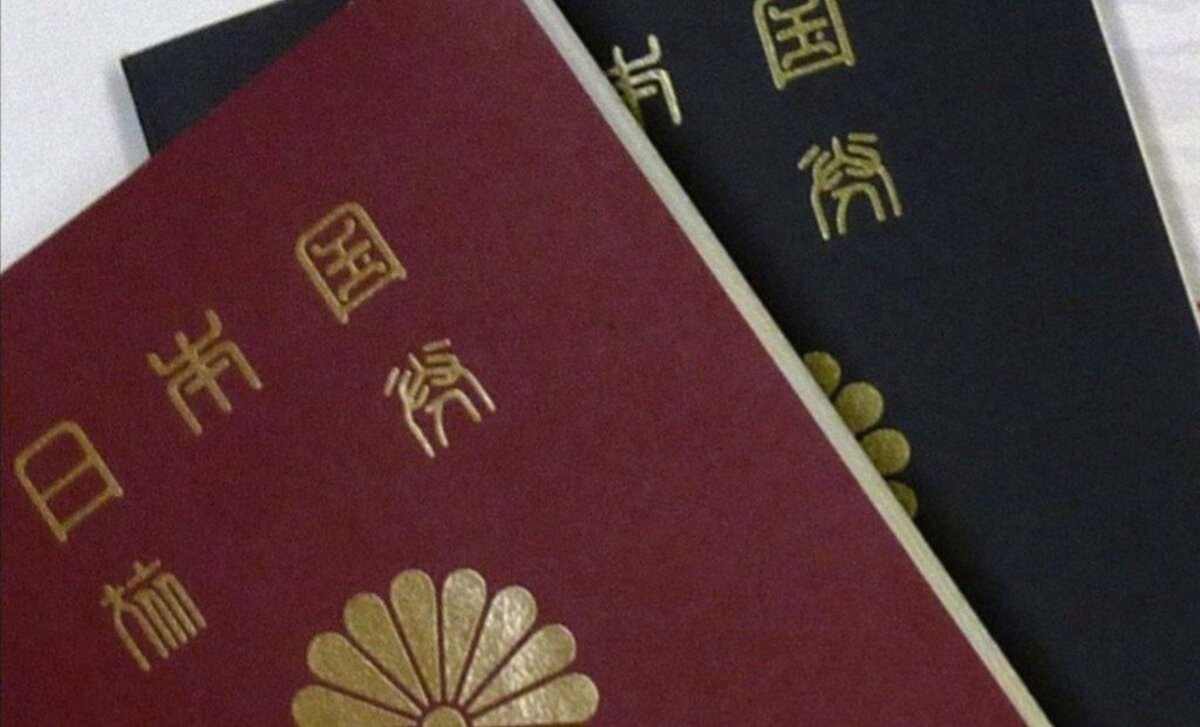
TOKYO – La grande agence de voyages japonaise HIS Co. a déclaré mercredi que les informations de passeport de pas moins de 627 de ses clients pourraient avoir été divulguées à la fin de l’année dernière suite à un accès non autorisé à un serveur de sa filiale thaïlandaise.
HIS Tours Co., la filiale, a été alertée de la violation par un système de détection d’accès non autorisé le 11 décembre 2025, et a déconnecté le serveur concerné du réseau et restreint l’accès.
Les enquêtes ont ensuite déterminé que le serveur avait été compromis et contenait certaines informations personnelles collectées au Japon, selon la société mère.
HIS a déclaré qu’il n’avait pas immédiatement divulgué publiquement la violation, même si une enquête menée par des experts externes a révélé en février que les informations du passeport pourraient avoir été compromises, car il a fallu « beaucoup de temps pour analyser correctement et recouper la quantité massive de données stockées sur le serveur ».
Les informations qui ont pu être divulguées comprenaient les noms, sexes, dates de naissance, numéros de passeport et dates d’expiration, ainsi que les allergies, et concernaient des personnes qui ont utilisé HIS et ont voyagé en Thaïlande en 2017, entre 2019 et 2020 et entre 2024 et 2025.
Les informations ne comprenaient cependant pas les numéros de téléphone, les adresses, les adresses e-mail ou les détails de la carte de crédit.
HIS s’est excusé et a déclaré qu’il contacterait les clients concernés dont les coordonnées pourraient être identifiées.
Le grand assureur non-vie Sompo Japan Insurance Inc. a déclaré le même jour qu’environ 60 000 informations client provenant de son service de location de dashcam pourraient avoir été divulguées via un accès non autorisé à un serveur de l’un de ses sous-traitants vendredi et samedi.
Les noms, numéros de téléphone, adresses, lieux de travail, adresses e-mail et numéros de série des dashcams peuvent avoir été compromis, bien que cela n’ait confirmé aucune utilisation abusive des informations.
« Nous nous excusons sincèrement pour les inquiétudes et les inconvénients occasionnés », a déclaré la société dans un communiqué.
