
Transactions non autorisées déclenchées sur IwaiCosmo par une cyberattaque
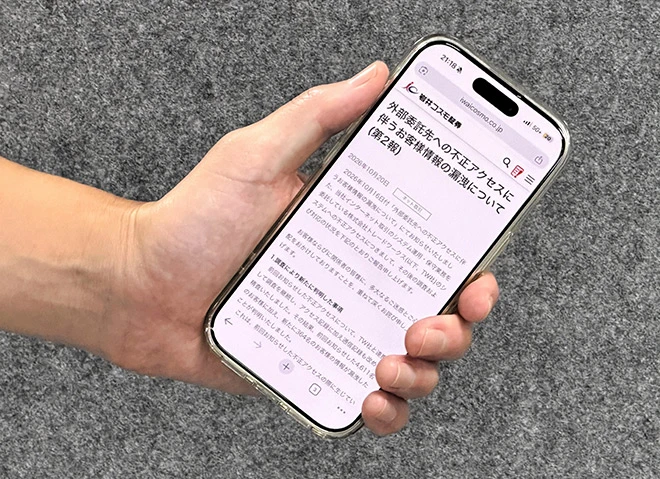
La société de courtage IwaiCosmo Securities Co., basée à Osaka, a annoncé le 20 octobre qu’une cyberattaque contre son système de trading en ligne avait permis des transactions non autorisées sur les comptes clients et la fuite des données personnelles de près de 5 000 personnes.
La société et Trade Works Co., basée à Tokyo, qui exploite et entretient le système, ont divulgué l’incident.
Des ordres non autorisés ont été passés sur sept comptes clients, et des transactions ont été exécutées sur cinq, a indiqué IwaiCosmo.
Une enquête a également révélé que des informations personnelles sur 4 975 personnes, y compris leurs noms et adresses électroniques, avaient été divulguées.
L’expert en cybersécurité Masakatsu Morii, professeur émérite à l’Université de Kobe, a déclaré que l’incident semblait différent des violations de données classiques.
« Je n’ai jamais entendu parler d’un cas comme celui-ci au Japon. Il s’agit d’une attaque d’un niveau complètement différent de la fuite d’informations personnelles », a déclaré Morii.
« Si des attaquants parvenaient à pénétrer dans le système commercial d’une société de courtage, qui est au cœur de ses opérations, et à effectuer des transactions non autorisées, cela représenterait un type d’attaque fondamentalement différent de ceux observés précédemment et serait extrêmement préoccupant », a-t-il déclaré.
La société a déclaré avoir contacté les clients concernés et rétabli les comptes dans leur état d’avant-négociation, ne leur laissant aucune perte.
Trade Works a déclaré avoir détecté l’attaque le 14 octobre et imposé immédiatement des restrictions d’accès.
La société a déclaré que les transactions n’étaient pas liées aux données divulguées et qu’aucun mot de passe de trading en ligne ou autre identifiant ne semblait avoir été compromis.
Morii a déclaré qu’il n’était pas au courant de cas antérieurs au Japon dans lesquels des attaquants ont infiltré le système d’une institution financière et manipulé des transactions.
« Cette fois, il s’agissait d’une société de valeurs mobilières, mais c’est le genre d’incident qui fait craindre que des attaquants puissent, dans certains cas, pénétrer dans le système d’une banque et déplacer des fonds sous leur contrôle. Il est difficile de dire que la possibilité est nulle », a-t-il déclaré.
Le système reste opérationnel après le renforcement des mesures de sécurité pour bloquer les communications non autorisées.
« Tout en poursuivant la surveillance et les inspections, nous travaillons à déterminer la cause et à prévenir une répétition », a déclaré un responsable de la planification d’entreprise.
Trade Works, qui fournit également des services de trading en ligne à d’autres institutions financières, a déclaré qu’aucun incident similaire n’avait été détecté chez ses autres clients au 20 octobre.
(Cet article a été compilé à partir des rapports de Rui Hosomi, Ryo Sanada et Ken Sakakibara.)
