
Le Japon élaborera un plan d’urgence sur la cybersécurité d’ici la semaine prochaine (Takaichi)
TOKYO — Le Premier ministre japonais Sanae Takaichi a déclaré lundi que le gouvernement élaborerait d’ici la fin de la semaine prochaine un ensemble d’urgence de mesures de cybersécurité supplémentaires, à la suite d’une série de violations de données dans les entreprises.
Takaichi a également déclaré lors d’une réunion ministérielle sur la question à Tokyo que son gouvernement « prendra stratégiquement toutes les options de réponse, y compris les mesures de neutralisation », pour contrer les cyberattaques dont la nature a été déterminée.
« Une série de cyberattaques visant des entreprises japonaises et d’autres entités ont provoqué de nombreux incidents », a déclaré Takaichi lors de la réunion, ajoutant : « Il s’agit d’une situation grave qui nous oblige à renforcer de toute urgence nos contre-mesures ».
Le ministre de la Cybersécurité Toshiharu Furukawa, le ministre de l’Économie, du Commerce et de l’Industrie Ryosei Akazawa et le ministre de la Défense Shinjiro Koizumi étaient également présents à la réunion.
Takaichi a demandé aux ministres de travailler avec des pays partageant les mêmes idées et des organisations étrangères compétentes pour identifier les responsables de ces attaques. Elle les a également appelés à déterminer les budgets nécessaires pour que leurs mesures soient incluses dans le paquet.
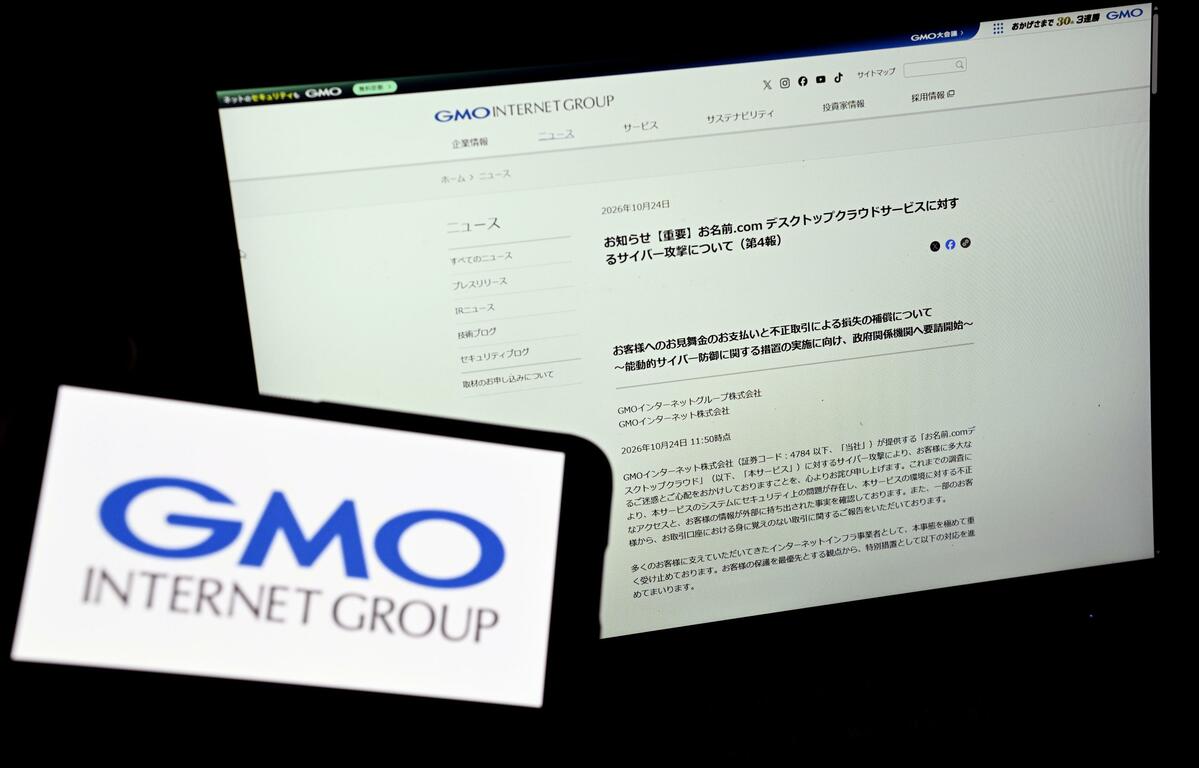
La réunion intervient alors que le fournisseur japonais de services Internet GMO Internet Group Inc. a déclaré ce week-end qu’il avait demandé au gouvernement de prendre des mesures de « cyberdéfense active » en réponse à une violation qu’il a confirmée, dans laquelle des informations sur les clients, y compris les mots de passe des comptes, ont été divulguées et utilisées dans des transactions frauduleuses.
Une loi entrée en vigueur le 1er octobre permet au gouvernement de prendre des mesures de « cyberdéfense active » pour neutraliser les menaces posées par les serveurs utilisés dans les cyberattaques. Il n’est cependant pas conçu pour être activé à la demande d’entreprises privées.
Le PDG de GMO, Masatoshi Kumagai, a écrit dimanche soir que même si l’entreprise ne fait pas partie des opérateurs d’infrastructures critiques désignés comme entités protégées dans le cadre, le gouvernement devrait adopter une position résolue selon laquelle la cybercriminalité ne sera pas tolérée.
« Si cela est considéré comme un simple incident isolé dans le secteur privé, toutes sortes d’infrastructures sociales et de biens personnels pourraient ensuite être menacés par des méthodes similaires », a déclaré Kumagai sur son blog.
Dans le même message, il a également écrit que son entreprise n’avait pas répondu de manière adéquate aux avertissements des pirates informatiques internes, qui avaient signalé des problèmes de sécurité avant que l’accès non autorisé ne se produise. « Je le regrette profondément », a-t-il écrit.
L’accès non autorisé visait le service cloud de bureau onamae.com. Un client s’est renseigné sur des transactions non autorisées présumées le 19 octobre et GMO a confirmé le lendemain qu’un programme non autorisé avait été installé sur les serveurs.
Même si les serveurs ont été fermés mercredi, les clients ont continué à signaler des transactions qu’ils disaient ne pas reconnaître.
GMO a déclaré qu’il rembourserait aux clients les pertes résultant des transactions non autorisées et avait l’intention de payer 5 000 yens (32 dollars) à tous les clients du service concerné, qu’ils aient ou non subi des pertes financières lors des cyberattaques.
Kumagai, de GMO, a déclaré lundi dans un autre article que son entreprise faisait face à des demandes de pirates informatiques pour 50 millions de dollars en cryptomonnaie, avec lesquelles il a déclaré que l’entreprise ne coopérerait pas.
Les entreprises continuent de signaler des fuites, la société de services de messagerie d’entreprise Ymirlink Inc. affirmant lundi qu’une violation de données découverte plus tôt dans le mois aurait pu exposer quelque 51,6 millions de dossiers personnels.
Les données éventuellement exposées comprennent les noms et adresses e-mail des utilisateurs des services de réservation en ligne pour les trains à grande vitesse shinkansen exploités par Central Japan Railway Co., West Japan Railway Co. et Kyushu Railway Co., ont indiqué les sociétés ferroviaires. Les informations de carte de crédit n’étaient pas incluses.
Les trois sociétés du Japan Railway Group gèrent conjointement le service de réservation en ligne de shinkansen « smartEX » et la version payante du service pour les titulaires de cartes de crédit émises par l’intermédiaire des sociétés.
D’autres données potentiellement exposées chez Ymirlink incluent les noms, adresses e-mail et numéros de téléphone des employés des entreprises clientes ainsi que des clients de ces entreprises, a-t-il indiqué.
Rakuten Group Inc. a déclaré séparément qu’un accès non autorisé à un site Web de réservation d’hôtels à l’étranger géré par une filiale à Singapour avait entraîné la possible exposition de jusqu’à 2,6 millions d’enregistrements sur les utilisateurs du service.
Les données susceptibles d’avoir fuité comprennent 36 000 enregistrements liés aux cartes de crédit, tels que les quatre derniers chiffres des numéros de carte et les dates d’expiration, mais les codes de sécurité ne sont pas inclus, a-t-il indiqué.
