
GMO Internet affirme que le site d’extorsion des pirates informatiques a été mis hors ligne
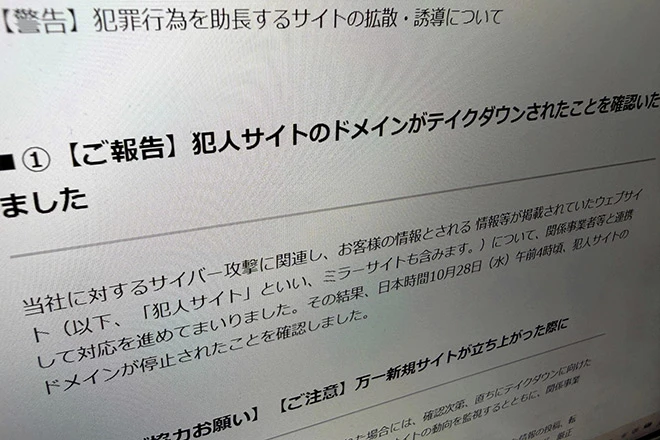
La victime d’une cyberattaque, GMO Internet Inc., a déclaré le 28 octobre qu’un site d’extorsion utilisé par des pirates informatiques avait été mis hors ligne après la suspension de son domaine.
Le site avait publié ce qui était décrit comme des informations personnelles sur les clients d’OGM, y compris leurs noms et adresses, le 27 octobre, selon une source de cybersécurité.
Les données ont été publiées après que GMO Internet a rejeté les demandes des attaquants, qui ont menacé de divulguer davantage d’informations.
Les dossiers d’enregistrement vérifiés via l’ICANN ont montré que le registraire de domaine avait suspendu le site d’extorsion. Un domaine utilisé pour un site miroir identifié par les attaquants a également été suspendu.
Le site semblait utiliser un fournisseur d’hébergement étranger.
Un utilisateur de X aurait déclaré au fournisseur que le site d’extorsion violait les conditions d’utilisation.
Le prestataire a répondu : « Merci. Nous vous contacterons une fois que nous aurons terminé notre réponse. »
GMO Internet Group a déclaré qu’il demanderait immédiatement le retrait de tout site de remplacement et a exhorté les gens à ne pas accéder aux sites des attaquants ni à diffuser les informations qui y sont publiées.
La société a également offert une récompense pouvant atteindre 1 million de dollars (environ 160 millions de yens) pour toute information pouvant aider à identifier ou conduire à l’arrestation des responsables de l’attaque.
Il recherche également des informations sur les serveurs utilisés dans l’attaque et les enregistrements de transfert de crypto-monnaie. Les pourboires en provenance du Japon et de l’étranger sont acceptés depuis le 28 octobre à midi.
GMO Internet Group a également annoncé des paiements de secours spéciaux pour les utilisateurs dont les informations personnelles ou autres données ont été exposées. Les paiements seront distincts d’une dépense uniforme de 5 000 yens et d’une compensation pour les pertes résultant de transactions non autorisées.
La société a déclaré qu’elle paierait 10 000 yens pour compenser la divulgation d’informations de base, telles que les noms et coordonnées, 15 000 yens pour les données financières ou d’authentification, y compris les identifiants de compte de trading et les mots de passe, et 25 000 yens pour les informations hautement privées.
L’attaque visait Onamae.com Desktop Cloud, un service Internet OGM utilisé pour le trading forex automatisé et à d’autres fins. Les clients ont ensuite signalé des transactions non autorisées sur leurs comptes de trading.
L’auteur présumé de l’attaque a exigé 50 millions de dollars de GMO et a menacé de publier des informations sur ses clients et de lancer des attaques de ransomware si l’entreprise refusait de payer.
GMO a déclaré qu’il ne paierait pas les attaquants.
Le 27 octobre, la société a confirmé que des informations prétendument concernant GMO et ses clients avaient été publiées en ligne.
(Cet article a été compilé à partir des rapports de Ryo Sanada et Azusa Ushio.)
