
Une entreprise japonaise aide à découvrir les vulnérabilités du logiciel Nginx
Le développeur de Nginx, un logiciel de serveur Web utilisé par environ 60 % des sites Web au Japon, a mis en garde contre de multiples vulnérabilités, y compris les plus critiques, et a exhorté les utilisateurs à appliquer rapidement les correctifs de sécurité.
Une entreprise japonaise de cybersécurité faisait partie de celles qui ont découvert les failles.
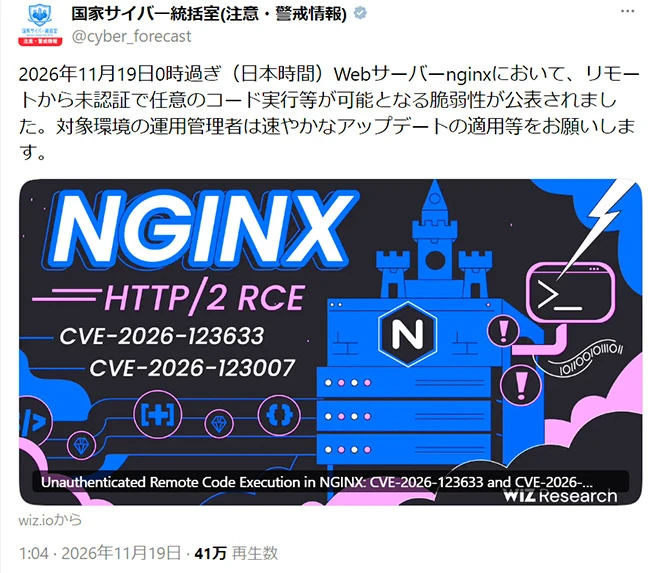
Le Bureau national de cybersécurité (NCO) du gouvernement japonais a également publié sur X vers 1 heure du matin le 19 novembre que les vulnérabilités de Nginx pourraient permettre l’exécution à distance et non authentifiée de code arbitraire.
Le bureau a appelé les administrateurs des systèmes concernés à appliquer immédiatement les mises à jour.
Nginx est utilisé par environ 30 % des sites Web dans le monde, selon W3Techs, qui suit l’utilisation des technologies Web.
« Aucune exploitation dans la nature n’a encore été signalée », a déclaré le 18 novembre le CERT-EU, une organisation de cybersécurité qui soutient les institutions de l’Union européenne.
UNE ENTREPRISE JAPONAISE VOUS AIDE
Ikotas Labs Inc., une société de cybersécurité basée à Tokyo, a déclaré avoir travaillé avec OpenAI pour aider à découvrir les vulnérabilités et les signaler au développeur du logiciel.
Satoki Tsuji, président d’Ikotas Labs, a déclaré que la société collaborait régulièrement avec OpenAI sur la découverte de vulnérabilités et la recherche sur la sécurité.
Tsuji a déclaré que GPT-6 Astra, un modèle d’IA développé par OpenAI, a été utilisé dans le processus de découverte.
Greg Brockman, co-fondateur et président d’OpenAI, a republié le 19 novembre le message d’Ikotas Labs sur la découverte.
« Une collaboration plus étroite pour contribuer à sécuriser Internet, de la découverte à la divulgation responsable », a écrit Brockman.
Concernant les vulnérabilités, Tsuji a déclaré : « Leur exploitation nécessiterait des compétences avancées en piratage. »
Il a averti que des pirates malveillants pourraient potentiellement utiliser des outils d’IA pour détecter et exploiter les mêmes vulnérabilités à un stade précoce.
Tsuji a exhorté les organisations concernées à agir rapidement.
Les articles originaux en japonais sont disponibles sur Lien 1 et Lien 2. Veuillez noter qu’un abonnement payant est souvent requis pour lire les versions japonaises complètes.
