
Un OGM victime d’une cyberattaque a laissé le système vulnérable pendant plus de 2 ans
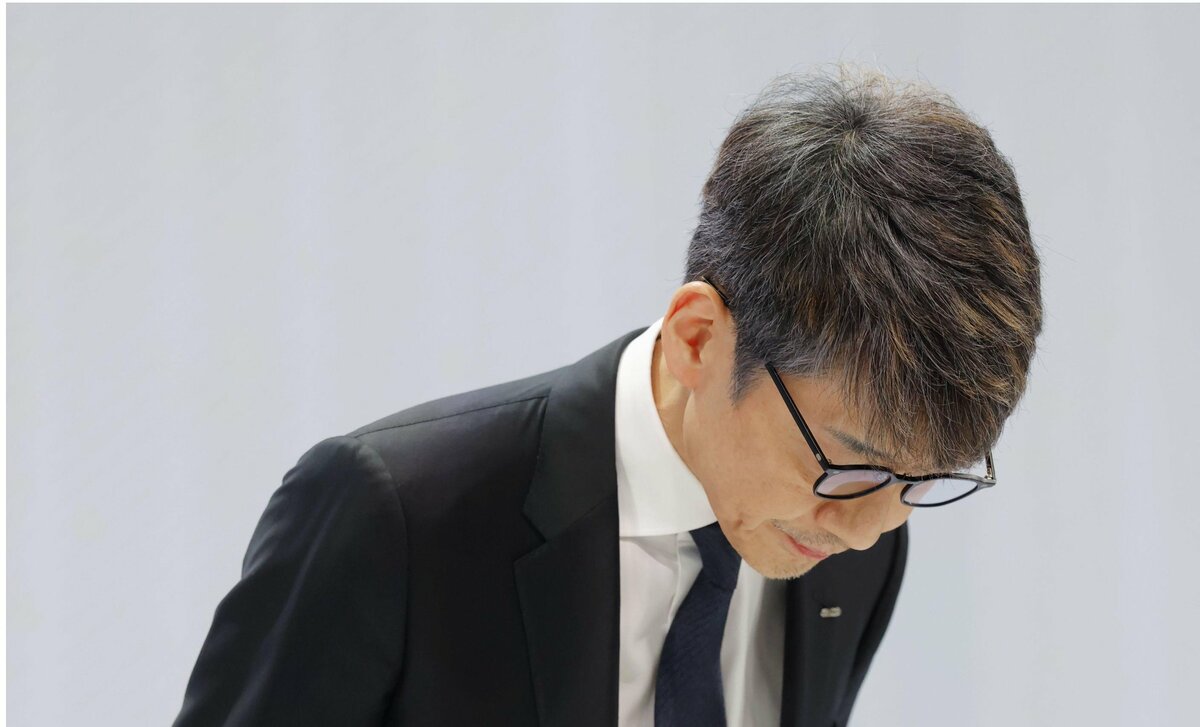
TOKYO – Le PDG de GMO Internet Group Inc., Masatoshi Kumagai, a déclaré lundi que l’entreprise n’avait pas suffisamment corrigé la vulnérabilité de sécurité, même si elle avait été informée d’une faiblesse en 2024 avant d’être touchée par une récente fuite de données provoquée par un accès non autorisé.
Lors de la première conférence de presse de l’entreprise depuis l’apparition de la cyberattaque le mois dernier, Kumagai a présenté ses excuses pour l’incident et les dommages causés aux actifs des clients. La société a annoncé que Kumagai et trois autres dirigeants subiraient des réductions de salaire.
« Nous n’avons pas pu utiliser (l’alerte de vulnérabilité) dans le fonctionnement du service », a déclaré Kumagai, qui va accepter une réduction de 30 pour cent de sa rémunération pendant trois mois.
La vulnérabilité a été signalée par les experts d’une société du groupe en avril 2024.
Un attaquant a pénétré le serveur le 5 août de cette année. GMO n’était pas au courant de l’attaque jusqu’au 20 octobre, un jour après qu’un client s’est renseigné sur certaines transactions non autorisées présumées, et a confirmé qu’un tiers avait installé un programme non autorisé dans les environnements de serveur de certains clients.
L’accès non autorisé visait le service Onamae.com Desktop Cloud, utilisé pour les opérations de change.
L’itinéraire de l’intrusion et l’ampleur des dommages financiers causés par l’accès non autorisé ne sont pas encore connus, selon l’entreprise.
Des sources proches du dossier affirment que GMO a déclaré au gouvernement qu’un groupe de pirates informatiques lié à la Corée du Nord était probablement à l’origine de la cyberattaque. Mais l’entreprise n’a pas précisé le sujet lors de sa conférence de presse.
L’agresseur présumé n’a pas contacté GMO depuis la nuit du 23 octobre, a indiqué la société.
Le 27 octobre, un pirate informatique soupçonné d’être à l’origine de l’intrusion non autorisée a divulgué certaines informations client après avoir menacé de les divulguer.
Dans un communiqué, le pirate informatique a affirmé que des informations liées à un client OGM avaient été mises en ligne après que l’entreprise n’ait pas répondu à une demande de rançon d’un million de dollars.
Les informations divulguées comprenaient un nom, une adresse et d’autres détails personnels, même si leur authenticité n’était pas claire.
