
Les données présumées des clients OGM ont été divulguées après le refus d’une rançon
Les pirates informatiques à l’origine d’une attaque de ransomware contre les services de trading forex de GMO Internet Inc. ont publié ce qu’ils ont qualifié d’informations client le 27 octobre après que la société a refusé de négocier, a déclaré une source de cybersécurité.
GMO a averti le public que les documents publiés pourraient contenir de fausses informations et a exhorté les gens à ne pas les partager.
Les informations diffusées sur les réseaux sociaux incluraient des noms, des adresses et d’autres données relatives aux clients d’OGM, a indiqué la source.
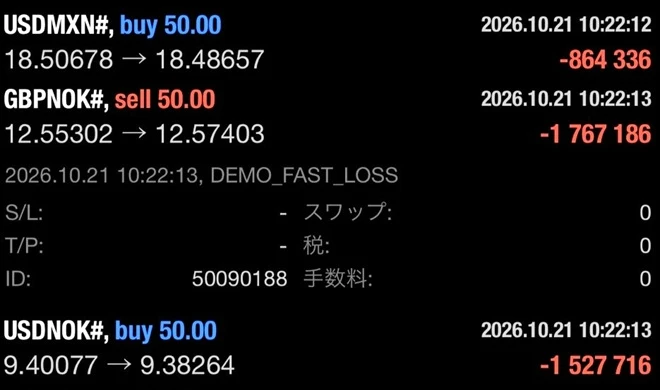
L’attaque initiale a donné lieu à des plaintes de clients d’OGM affirmant qu’ils perdaient de l’argent à cause d’opérations de change non autorisées.
Les attaquants ont déclaré en ligne qu’ils avaient exigé 1 million de dollars (158 millions de yens) de GMO pour empêcher la divulgation d’informations sur les clients.
GMO a confirmé avoir reçu une demande d’argent, mais a déclaré qu’elle n’y donnerait pas suite. La société a également déclaré que les attaquants avaient menacé de divulguer l’information le 27 octobre à midi.
GMO a déclaré qu’il contacterait les clients individuellement s’il était confirmé que leurs informations avaient été divulguées.
La société a également déclaré qu’elle « se prépare à engager des poursuites judiciaires contre ceux qui diffusent l’information de manière malveillante » pour éviter de nouveaux dommages.
« Il est extrêmement important que des tiers n’obtiennent pas ce type d’informations par curiosité, ne les republient pas ou ne les diffusent pas », a déclaré Yutaka Sejiyama du centre de recherche en sécurité de Macnica Inc.
Il a noté que le matériel divulgué pourrait avoir été falsifié et présenter un risque pour ceux qui y accèdent.
« Sa diffusion nuit non seulement aux victimes, mais facilite également l’extorsion des attaquants et, en fin de compte, aide les criminels », a déclaré Sejiyama.
