
Une société de sécurité découvre qu’un agent d’IA lié à la Chine est à l’origine des cyberattaques au Japon
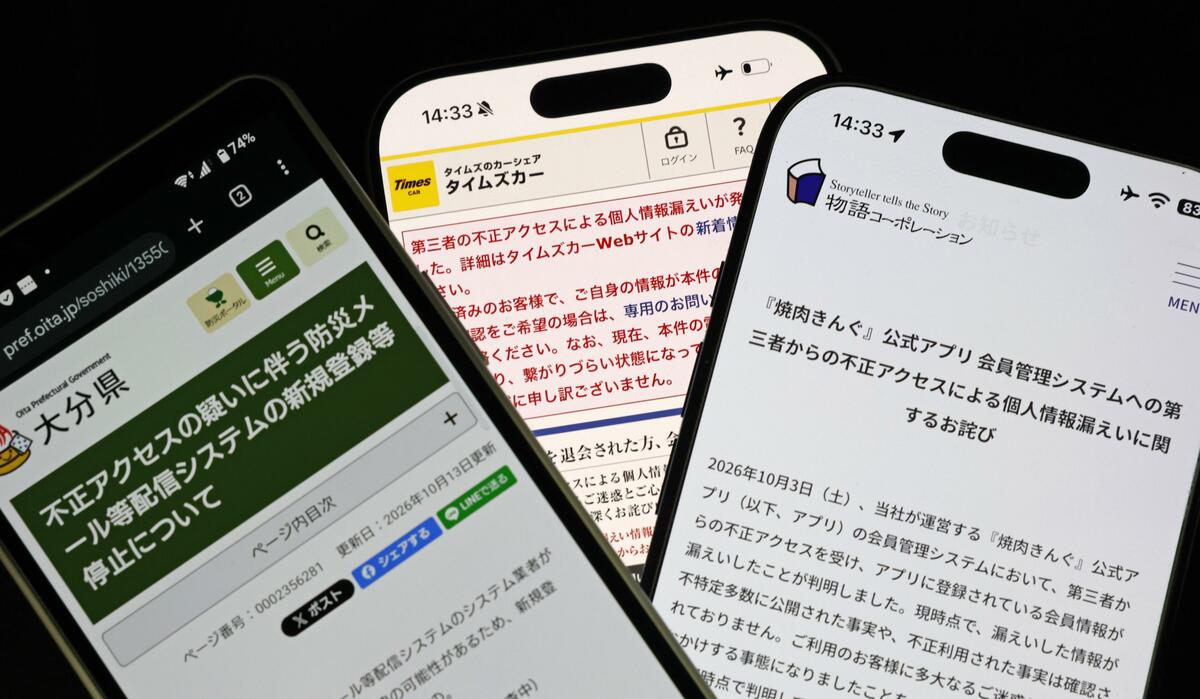
TOKYO — Un agent d’intelligence artificielle lié à la Chine a été identifié comme ayant été utilisé dans des cyberattaques ciblant des entreprises au Japon, a déclaré une société de sécurité sur la base de son enquête, à la suite d’une série de fuites de données personnelles dans divers secteurs.
Ces dernières semaines, un nombre croissant d’entreprises japonaises ont signalé des accès non autorisés et des fuites d’informations ultérieures ou possibles. Artex, l’agent d’IA concerné, aurait également été utilisé lors de récentes cyberattaques contre des institutions financières sud-coréennes, selon une enquête distincte.
La filiale de sécurité de l’information de la société informatique japonaise GMO Internet Group Inc. a découvert six unités de dispositifs d’attaque ciblant exclusivement des entreprises japonaises, a-t-elle annoncé lundi sur son blog.
Des entreprises de divers secteurs, notamment les secteurs de la vente au détail, de la logistique et de la finance, ont été ciblées par ces attaques, huit d’entre elles ayant révélé en septembre et octobre que des données avaient été divulguées.
La filiale de GMO a déclaré que son enquête indiquait que l’agent autonome d’IA Artex avait été employé dans les cyberattaques contre des entités japonaises.
Artex est un outil de pénétration de l’IA lié à la Chine et doté d’une grande capacité de diagnostic des vulnérabilités du système.
Une enquête menée par une autre société de sécurité a révélé l’implication d’Artex dans une série d’accès non autorisés aux institutions financières sud-coréennes depuis fin septembre.
« Le gouvernement analyse s’il y a eu une utilisation malveillante de l’IA après avoir entendu les entreprises ayant subi des dommages », a déclaré Toshiharu Furukawa, ministre en charge de la cybersécurité, lors d’une conférence de presse mardi, s’engageant à poursuivre ses efforts pour prévenir les cyberattaques.
